Logo
算力资源
私有化平台
  • 算力市场
  • 模型训推
  • 模型服务
  • 应用平台
  • 知识库

总体方案

行业解决方案

专项场景方案

算力资源
私有化平台

总体方案

行业解决方案

专项场景方案

政务与央国企解决方案

政务与央国企 AI 安全建设解决方案

面向政务与央国企,在自有数据边界内落实私有部署、分级权限与全程审计,支撑 AI 应用安全落地。

预约产品演示获取解决方案
  • 私有化部署
  • 数据边界
  • 全程审计
自有部署域数据不出域
业务应用
模型服务受控运行
数据资产
权限与审计访问留痕策略审计责任追溯
建设要求

AI 能力进入核心业务,首先要守住部署、数据和责任边界

适用于需要在自有环境建设大模型能力的政府部门、央企和国企信息化团队,以及承担统一 AI 基础设施建设的平台单位。

建设要求清单REQ / 03
01

数据边界要求严格

模型训练、推理和知识检索涉及敏感数据,需要明确存储、访问和流转范围。
02

技术栈异构复杂

国产芯片、多类模型与现有云环境并存,资源和服务容易形成新的烟囱。

03

责任链难以追溯

谁可调用何种模型、使用多少资源、产生何种结果,需要完整权限和审计证据。

建设原则

系统部署在客户可控环境,数据不越界、权限有依据、操作可审计,同时兼顾国产算力与多源模型的持续演进。

整体方案

在自有环境内建设可控、可审计的 AI 安全底座

从资源、模型到应用接入形成统一控制面,按组织与项目划定权限、数据和预算边界。

自有部署域数据不出域

业务应用

政务助手知识问答材料辅助行业应用

模型服务

模型目录专属端点路由策略调用网关

安全治理贯穿全程

统一身份分级授权配额预算审计留痕

基础资源

异构算力容器集群数据存储运行监控

支持结合客户现有云、算力和身份体系进行集成,部署范围与安全策略以实际环境评估结果为准。

集成现有环境
现有云环境
异构算力
身份体系
按实际环境评估集成方式
自有部署域边界剖面示意:安全治理贯穿资源、模型到应用全层
核心能力

安全边界与生产效率在同一平台落地

避免把安全治理做成应用上线后的补丁,让权限、资源与审计贯穿模型服务全过程。

01

私有化与资源纳管

在客户自有环境部署,统一纳管异构算力、容器与存储资源。

本地部署异构算力资源隔离
02

模型训推一体

覆盖模型开发、训练任务、推理端点和版本发布,减少跨平台流转。

开发训练推理发布版本管理
03

统一模型服务

把本地和多源模型纳入统一目录、网关与路由策略,为应用提供标准入口。

模型目录统一 API服务路由
04

组织权限与配额

按单位、部门、项目和岗位划分资源、模型、密钥和预算范围。

分级授权项目空间预算配额
05

运行监控与审计

保留资源操作、模型调用、策略命中和异常处置记录,支持问题追溯。

操作日志调用审计风险告警
治理闭环

从应用申请到审计复盘形成清晰责任链

让每个模型服务都有明确的申请方、资源边界、运行策略和审计记录。

DOC-01

需求申请

明确单位、项目、数据和模型使用范围。

留痕:需求申请单
DOC-02

审批授权

分配资源、模型、密钥和预算策略。

留痕:审批授权记录
DOC-03

服务发布

部署专属端点并接入统一模型网关。

留痕:发布工单
DOC-04

运行管控

监控调用、资源、成本与异常行为。

留痕:运行告警流水
DOC-05

审计复盘

按单位和项目追溯操作与调用证据。

留痕:审计复盘报告

责任链:每个环节沉淀对应单据与记录,支持按单位、项目和时间追溯完整操作与调用证据。

典型场景

从共性能力平台支撑不同政企 AI 应用

以统一基础设施与治理标准承载不同安全等级和资源需求的业务场景。

01

政务知识服务

连接内部知识与本地模型,按组织和岗位控制可检索数据与模型权限。

02

材料与业务辅助

为高频办公和业务环节提供稳定模型服务,并保留调用与结果记录。

03

集团统一 AI 底座

统一纳管总部与下属单位资源、模型和项目,形成分级运营体系。

交付路径

先明确边界与制度,再建设平台和示范场景

把部署架构、安全策略、组织流程和业务验证同步推进。

  1. STAGE-01

    环境评估

    盘点网络、算力、数据、身份与安全要求。

  2. STAGE-02

    方案设计

    明确部署边界、组织权限和集成方案。

  3. STAGE-03

    平台与试点

    建设统一底座并上线首批示范场景。

  4. STAGE-04

    验收运营

    验证隔离、性能、流程和审计完整性。

方案价值

让 AI 建设成果落实到日常运行

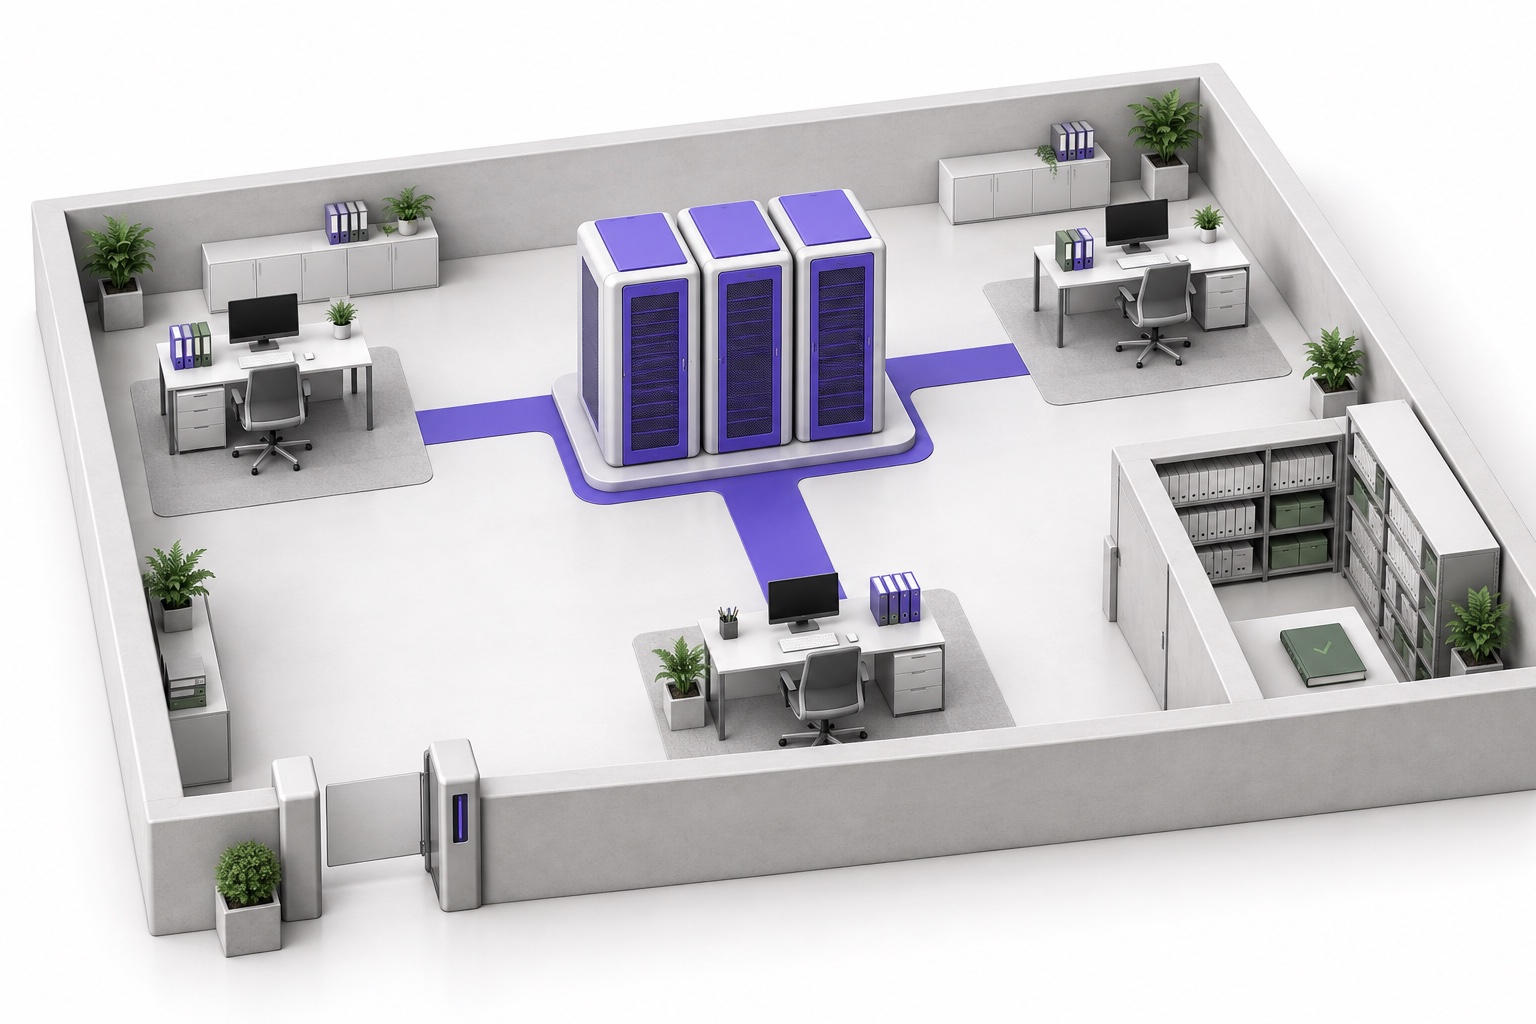
企业 AI 运行环境示意:多个业务工作区在内部边界内共享模型设施,入口设访问控制,运行过程保留审计档案。
内部部署环境共享基础设施,守住业务边界

数据不越界

训练、推理与知识数据在可控环境内流转。

减少重复建设

以统一资源和模型平台支撑多类业务应用。

权限责任清晰

组织、项目、模型与资源边界有据可查。

过程全程可审计

关键操作、调用和异常处置形成完整记录。

在可控边界内建设可持续演进的 AI 基础设施

结合现有环境与制度要求,规划从平台到示范场景的落地路径。

预约产品演示获取解决方案
Logo
产品
容器实例
云服务器
裸金属服务器
关于我们
公司简介文档中心
联系我们
业务咨询:13910534583
公司邮箱:partner.opc@taichu.ai
公司地址:北京市海淀区知春路65号院1号楼A座16层1601
微信公众号
微信公众号二维码
京公网安备11010802046008号京ICP备2025132495号-1© 2025 中科紫东太初(北京)科技有限公司版权所有